Single Sign-On (SSO)
Introducción
El inicio de sesión único (Single Sign-On o SSO) es una solución de autenticación que permite a los usuarios iniciar sesión en varias aplicaciones y sitios web con una sola autenticación de usuario. Actualmente los usuarios acceden a varias aplicaciones con frecuencia desde sus navegadores, las organizaciones han priorizado las estrategias de administración de acceso que mejoran tanto la seguridad como la experiencia del usuario. El SSO brinda ambos aspectos, ya que los usuarios pueden acceder a todos los recursos protegidos por contraseñas, sin repetir el inicio de sesión, una vez que se ha validado su identidad.
El inicio de sesión único (SSO) permite a los usuarios autenticarse en Gosocket utilizando el proveedor de identidad (IdP) configurado por su organización, evitando el uso de una contraseña propia del portal.
Gosocket ha implementado el SSO utilizando el protocolo SAML 2.0, donde actuamos como Service Provider (SP) y el cliente como Identity Provider (IdP), ofreciendo una experiencia de usuario más segura y conveniente.
Beneficios para el cliente
- Facilita el acceso
Con SSO, los usuarios solo necesitan recordar una única combinación de nombre de usuario y contraseña para acceder a todas las aplicaciones conectadas, incluida Gosocket.
- Mejora la seguridad
SSO reduce la necesidad de múltiples contraseñas, lo que disminuye la probabilidad de que los usuarios empleen contraseñas débiles o las reutilicen en varias cuentas.
- Reduce los costes de administración
SSO simplifica la administración de contraseñas, lo que disminuye los costes asociados a la gestión de cuentas y el soporte técnico.
- Incrementa la productividad
Al eliminar la necesidad de recordar múltiples credenciales, los usuarios pueden acceder rápidamente a las aplicaciones que necesitan para realizar sus tareas.
Limitaciones
- Compatibilidad con el protocolo SAML 2.0
La implementación de SSO en Gosocket es compatible con SAML 2.0, por lo que los clientes deben asegurarse de que su proveedor de identidad (IdP) también lo admita.
- Proveedores de identidad probados
Hasta el momento, hemos validado la compatibilidad de nuestra implementación de SSO con Okta y Azure Active Directory. No obstante, si el cliente utiliza otro proveedor de identidad (IdP) compatible con el estándar SAML 2.0, no deberían existir inconvenientes para realizar la integración.
Datos para cotizar e implementar
Para proporcionar una cotización e implementar SSO con el proveedor de identidad del cliente, necesitamos los siguientes datos:
Del cliente
- Nombre y versión del proveedor de identidad (IdP) utilizado.
- Metadatos del proveedor de identidad del cliente: URL de la metadata
- Entrega del o los dominios a integrar. Es decir, el dominio al que pertenecen los usuarios autorizados para ingresar al portal, por ejemplo, @gosocket.net, @pagero.com
- Contacto técnico responsable de la implementación de SSO dentro de la organización del cliente.
De Gosocket
- Metadatos de Gosocket (URL del descriptor de metadatos de la entidad de Gosocket).
| Ambiente SBX | Ambiente Productivo |
|---|---|
| Identifier (Entity ID o Audience Restriction): https://auth-sbx.gosocket.net | Identifier (Entity ID o Audience Restriction): https://auth.gosocket.net |
| Reply URL (Assertion Consumer Service URL, Recipient URL o Destination URL): https://auth-sbx.gosocket.net/core/[Módulo]/Acs | Reply URL (Assertion Consumer Service URL, Recipient URL o Destination URL): https://auth.gosocket.net/core/[Módulo]/Acs |
Nota: En la Reply URL, el marcador [Módulo] debe reemplazarse por el valor definido en el campo Módulo del registro de configuración de SSO en el Portal de Administración.
- Contacto técnico de Gosocket responsable de la implementación de SSO.
Uso del inicio de sesión único (SSO) en Gosocket
Para iniciar sesión por medio de este método, le brindamos las siguientes instrucciones:
Hay dos formas de iniciar sesión por medio de este método:
Iniciar Sesión desde el botón SSO
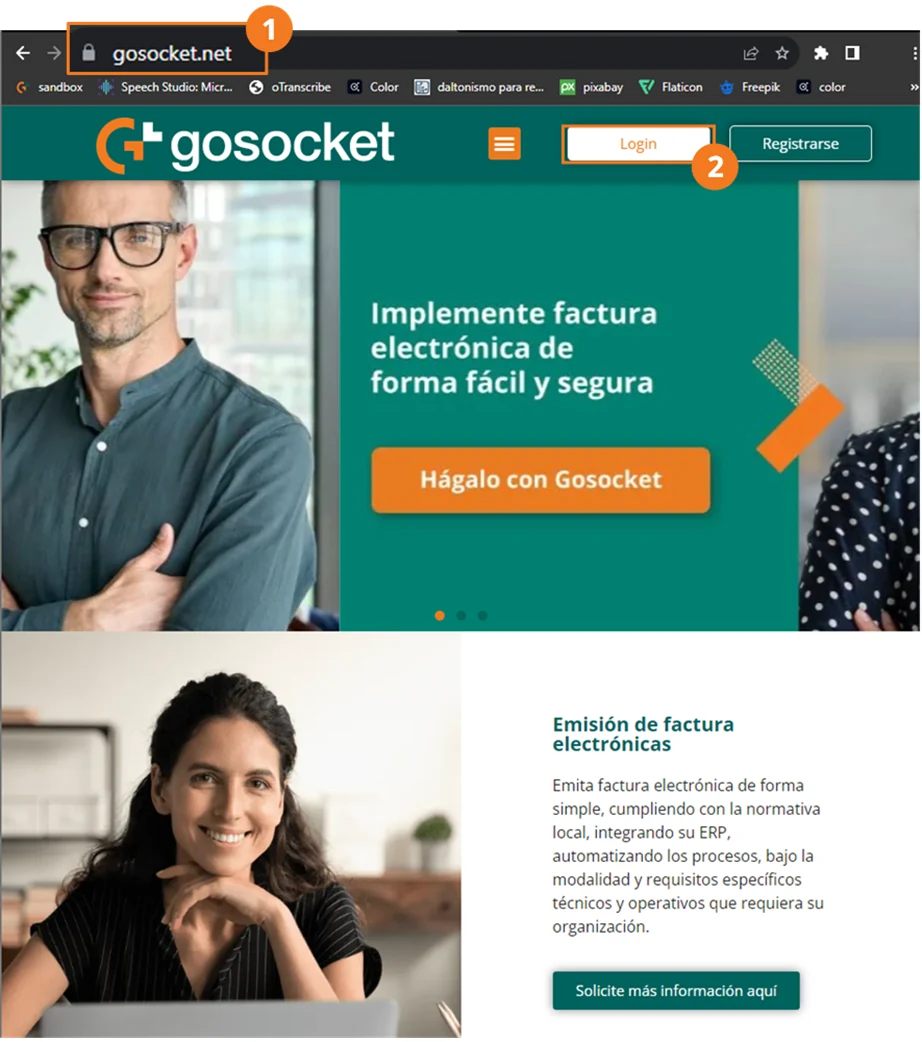
- Ingrese en el portal de Gosocket.
- Seleccione Login.
- Seleccione la opción SSO para iniciar sesión.

- Ingrese el correo electrónico que corresponda al dominio específico del cliente.

Nota: Ingrese una cuenta cuyo dominio haya sido previamente configurado con este tipo de inicio de sesión. Por ejemplo, si su cuenta de inicio de sesión tiene dominio @gosocket.net entonces este dominio debió ser configurado previamente.
Al presionar Entrar, el sistema verificará si el dominio fue configurado. De no ser así, no se mostrará ningún cambio en la pantalla.
- Si el dominio está configurado, será redireccionado al proveedor de identidad.
- Complete la autenticación siguiendo las instrucciones de su organización.
Iniciar sesión ingresando directamente el correo electrónico
- Ingrese el correo electrónico en la pantalla de login.
- Presione en otra parte de la pantalla para perder el foco del correo electrónico.
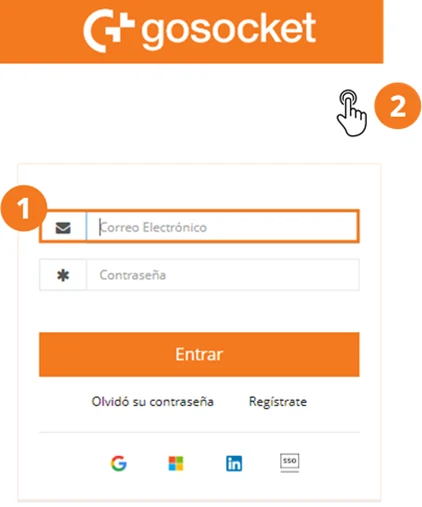
- El sistema verificará si el dominio posee configuración SSO.
Una vez validado el dominio
Si el dominio del correo electrónico se encuentra configurado para utilizar inicio de sesión único (SSO), el sistema redireccionará al proveedor de identidad (IdP) configurado por su organización.
- Seleccione la cuenta desde la que ingresará al portal de Gosocket.

Nota: Una vez seleccionada la cuenta, se hará una autenticación más segura sobre la base de datos que tiene el cliente y las políticas propias de su dominio.
- Continúe con el proceso interno de inicio de sesión siguiendo las instrucciones en pantalla, indicada por el proveedor de identidad de la organización.
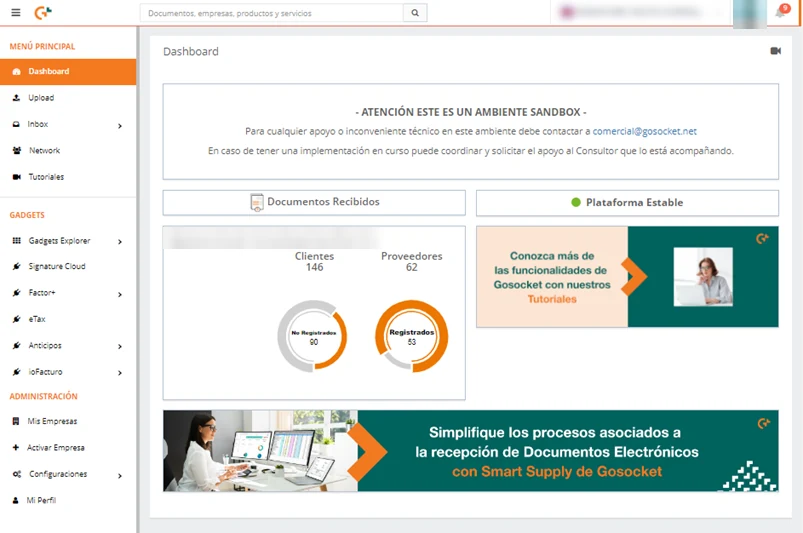
- Una vez verificados los datos de identificación del usuario, el sistema del cliente enviará la autorización de ingreso al portal de Gosocket. Entonces se mostrará la pantalla de inicio dentro del portal.
Primer ingreso al portal mediante SSO
En caso de que el usuario no tenga un registro previo dentro de Gosocket, la integración por SSO creará al usuario dentro de Gosocket automáticamente y le mostrará una pantalla con la siguiente información.
Importante: Una vez creado, será necesario que el administrador de la empresa lo habilite dentro de la organización para que pueda acceder a las funcionalidades del portal.
Comportamiento del login general (habilitado o deshabilitado)
Como parte de la configuración de la integración con inicio de sesión único (SSO), es posible definir si el inicio de sesión mediante usuario y contraseña del portal Gosocket permanecerá habilitado también o si el acceso se realizará exclusivamente mediante el proveedor de identidad (IdP) de la organización, o sea solo por SSO.
Login general habilitado
Cuando el login general se encuentra habilitado, los usuarios disponen de dos alternativas para acceder al portal:
- Autenticarse mediante el proveedor de identidad (SSO), siempre que el dominio de su correo electrónico esté configurado para este tipo de acceso.
- Iniciar sesión utilizando su usuario y contraseña de Gosocket.
Login general deshabilitado
Cuando el login general se encuentra deshabilitado, el acceso al portal solo podrá realizarse mediante inicio de sesión único (SSO).