Whitelist Inbox
Guía para el Ingreso de Direcciones IP (Whitelist de Acceso)
Para configurar el acceso seguro al portal mediante whitelist de IPs, puedes ingresar direcciones IP individuales o rangos de direcciones utilizando el formato CIDR.
¿Qué es el formato CIDR?
CIDR significa Classless Inter-Domain Routing y se usa para representar una o varias direcciones IP en una sola línea. El formato general es:
{dirección IP}/{máscara de red}
Ejemplos de entradas válidas
| Entrada | Significado | ¿Cuántas IPs cubre? |
|---|---|---|
192.168.1.10 | Una IP individual (equivale a 192.168.1.10/32) | 1 IP |
203.0.113.5/32 | Una sola IP: 203.0.113.5 | 1 IP |
200.1.2.0/24 | Desde 200.1.2.0 hasta 200.1.2.255 | 256 IPs |
10.10.0.0/16 | Desde 10.10.0.0 hasta 10.10.255.255 | 65.536 IPs |
¿Cómo funciona la máscara?
El número después de la barra (por ejemplo, /24) indica cuántos bits de los 32 de la IP están fijos para definir la red. Los bits restantes son usados para definir las IPs posibles dentro del rango.
| Máscara | IPs posibles | Ejemplo |
|---|---|---|
/32 | 1 IP | 192.168.1.10/32 |
/24 | 256 IPs | 192.168.1.0/24 |
/16 | 65.536 IPs | 10.10.0.0/16 |
Recomendaciones
- Puedes ingresar IPs sueltas o rangos en CIDR según lo necesites.
- Evita duplicar entradas.
- Verifica bien el formato antes de guardar.
- Para ingresar muchas IPs, utiliza el campo de entrada múltiple (una por línea).
Ejemplos de entradas inválidas
| Entrada | Motivo del error |
|---|---|
192.168.1.999 | IP inválida (fuera de rango) |
10.10.0.0/33 | Máscara inválida (máximo es /32) |
192.168.1.0.1 | Formato incorrecto |
10.10.0.0/abc | Máscara no numérica |
🖥️¿Dónde aplicar esta configuración de IPs?
Esta guía aplica a la sección de Inbox → Configuración → Whitelist de clientes, donde se configuran IPs permitidas para el acceso al portal. La validación se realiza automáticamente, pero este documento ayuda a comprender qué formatos son válidos y cómo usarlos correctamente.
📄 Ficha Técnica & Comercial
🔐 Servicio de Seguridad: Whitelist de IPs para Acceso a Portal de Documentos
✍️ Descripción del Servicio
El Whitelist de IPs permite definir una lista de direcciones IP desde las cuales se autoriza el acceso al portal. Cualquier intento de conexión desde IPs fuera de esta lista será automáticamente bloqueado.
Funciona como una capa adicional de seguridad, ideal para organizaciones que manejan información sensible, operan bajo normas regulatorias, o desean limitar el acceso a redes corporativas.
🎯 Objetivo del Servicio
- Reforzar los controles de seguridad perimetral del acceso al portal.
- Limitar accesos únicamente a redes corporativas autorizadas.
- Ofrecer cumplimiento adicional para empresas sujetas a estándares internacionales.
✅ Beneficios Clave
| Beneficio | Descripción |
|---|---|
| 🔒 Mayor seguridad de acceso | Solo direcciones IP aprobadas pueden ingresar al portal. |
| 🧠 Control de red inteligente | Permite gestionar rangos de IPs (CIDR), direcciones específicas y VPNs. |
| ⚙️ Complemento para SSO | Se integra con Single Sign-On para reforzar autenticación por red. |
| 📜 Soporte a cumplimiento ISO | Apoya controles específicos de ISO/IEC 27001 relacionados con control de acceso. |
| 🧾 Auditoría más clara | Facilita trazabilidad, monitoreo y análisis forense en caso de incidentes. |
🛡️ Contribución al Cumplimiento de ISO/IEC 27001
Este servicio ayuda a cumplir controles clave de la norma ISO/IEC 27001, tales como:
| Control ISO 27001 | Descripción |
|---|---|
| A.9.1.2 – Access to networks | Se restringe el acceso a redes y servicios únicamente a usuarios autorizados. |
| A.9.4.1 – Information access restriction | Se asegura que el acceso a sistemas de información se base en políticas definidas. |
| A.13.1.1 – Network controls | Se aplican medidas de control sobre conexiones de red y servicios expuestos. |
| A.13.1.3 – Segregation in networks | Permite definir límites de red desde los cuales puede operar el sistema. |
Nota: Este servicio es altamente recomendable para organizaciones que deben demostrar cumplimiento de políticas de seguridad ante auditorías internas o externas.
🧾 ¿Cómo se implementa?
- Una vez que Gosocket habilita el Whitelist para su empresa, el cliente puede configurar o editar la lista de IP o rangos (en formato CIDR) en nuestro portal en Configuraciones, debe ser administrador de la empresa. También puede editarlas o eliminarlas.
- El cliente puede actualizar la lista cuando sea necesario desde esta opción.
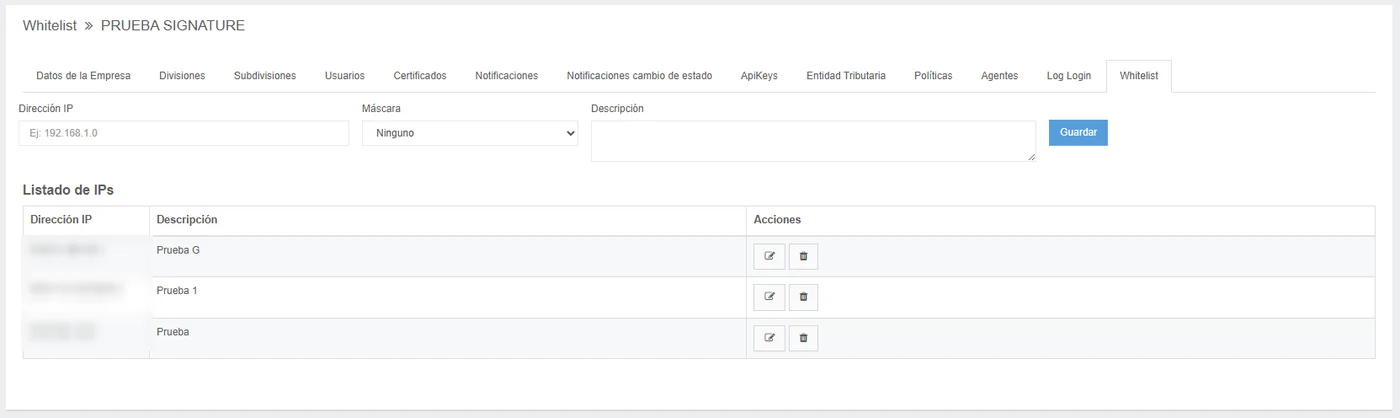
- Importante: a esta opción en Inbox NO tienen acceso los usuarios con dominio @gosocket.
Nota: Las IP deben ser públicas pertenecientes a la red del cliente y la configuración es Independiente por cada ambiente; Sandbox y Producción.
🧑💼 Público Objetivo
- Entidades bancarias y financieras
- Sector público y gobierno
- Empresas sujetas a ISO/IEC 27001, PCI-DSS, HIPAA
- Corporaciones multinacionales
- Firmas legales, auditoras y tecnológicas
📰 Comportamiento
Si un usuario intenta acceder desde una IP no autorizada, el portal bloqueará el acceso automáticamente y se mostrará la siguiente página al tratar de acceder:
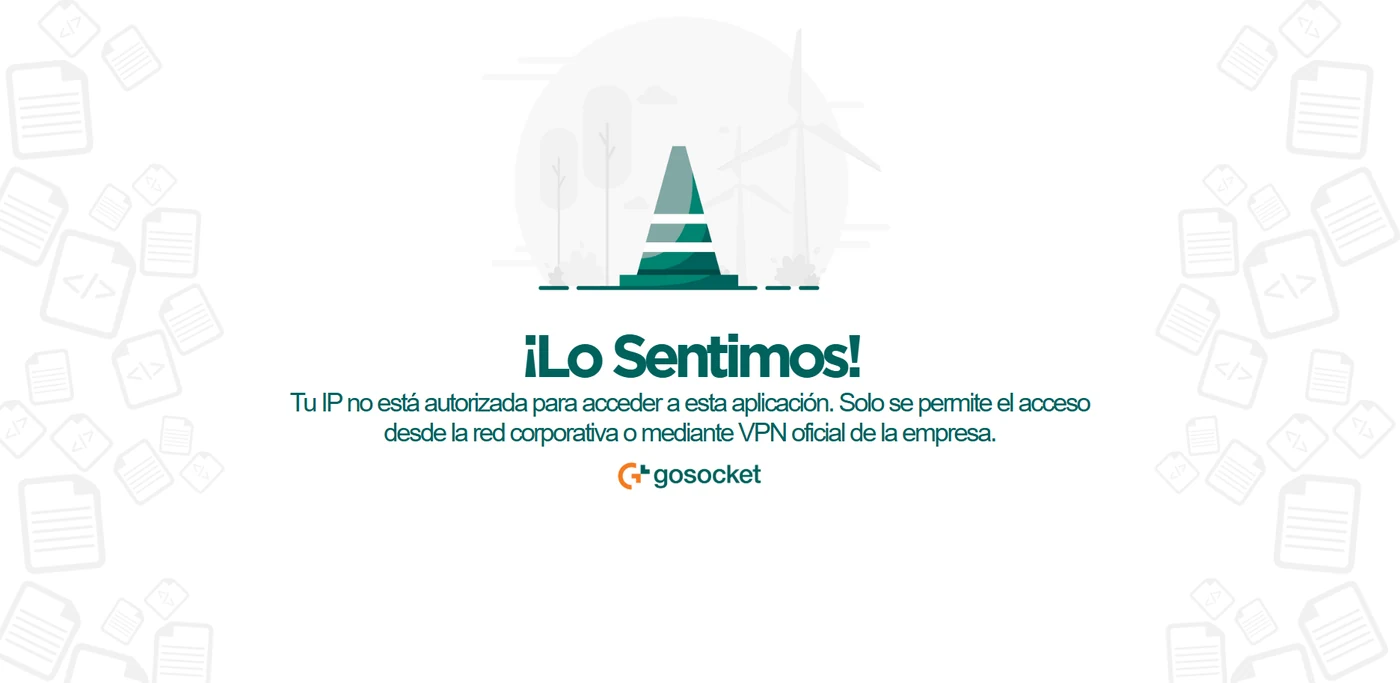
- Actualmente no se generan alertas ni notificaciones ante accesos bloqueados.
- No se registran logs visibles para el cliente sobre accesos bloqueados o permitidos asociados a esta funcionalidad.
- Las IP dinámicas no pueden gestionarse dentro de la Whitelist. En estos casos, el cliente deberá considerar el uso de un proxy o punto de salida con IP fija.
- En caso de bloqueo por error en IP configurada:
- Si el administrador del cliente puede acceder desde una IP habilitada, podrá realizar el ajuste directamente en el Portal Inbox/Configuraciones.